FAQ
Тут ми представили відповіді на запитання від наших клієнтів.
Команда SIDATA підготувала перелік запитань, які можуть зацікавити клієнтів
Існує кілька видів серверів.
Вибір відбувається за декількома параметрами, які можуть значно полегшити або навпаки ускладнити життя компанії.
Основні критерії вибору:
Професійне налаштування кожного сервера SIDATA, забезпечить максимальну продуктивність та стабільність роботи.
Як визначитися з операційною системою для свого сервера? Для цього спеціальні технічні навички не потрібні, достатньо звернутися в службу підтримки і вам допоможуть фахівці SIDATA.
При необхідності можна замінити операційну систему на Вашому сервері!
Усі сервери SIDATA захищені повним щоденним копіюванням за розкладом. Термін зберігання копій – 7 днів.
У разі втрати інформації, за запитом до служби підтримки можливе повне відновлення сервера на будь-який із 7 вибраних вами днів.
Послуга абсолютно безкоштовна!
Дата-центри SIDATA акредитовані за стандартом TIER III, що автоматично гарантує використання трьох контурів живлення – один основний (“з розетки”) та плюс два резервних від генераторів.
Всі сервери SIDATA побудовані на найсучасніших і продуктивних професійних рішеннях світових брендів Intel, AMD, DELL, Cisco. Все обладнання ретельно протестовано і гарантує безвідмовну роботу протягом тривалого часу.
З точки зору бізнесу сервера VPS це готові рішення, що не потребують зайвих витрат!
Сервера Dedicated мають більшу потужність, але і вимагають постійних витрат значно більше. Головне, що потрібно розуміти при виборі Сервера Dedicated – це має бути фахівець високого рангу для обслуговування Сервера Dedicated. Компанія SIDATA у такому разі рекомендує замовити пакет адміністрування серверів https://sidata.com.ua/ua/admin-services/
У всіх тарифних планах віртуальних серверів клієнтам надається web-консоль повного управління сервером, включаючи можливість підключення власного образу операційної системи та її установки на сервер.
При необхідності можна змінити тарифний план сервера або додати додатковий простір на диску.
Всі віртуальні VPS сервера SIDATA забезпечені щоденними бекапи, термін зберігання яких становить 7 днів.
Основні відмінності – це наявність нових механізмів оптимізації.
Вимоги до ресурсів сервера.
Всі віртуальні сервера з операційною системою Windows відразу доступні для підключення по стандартному протоколу RDP (Віддалений робочий стіл).
Щоб з'єднатися з сервером натискаємо кнопку "Пуск", Далі"всі програми", Потім"стандартні"І шукаємо"Підключення до віддаленого робочого столу".
Є й інший спосіб. Потрібно натиснути комбінацію клавіш Win + R і у вікні, наберіть mstsc.
варіант №1
Windows 7
Windows 10
Варіант №2. Застосуємо для всіх версій Windows.
Після виконання цих не хитрих маніпуляцій у Вас з'явиться вікно підключення до віддаленого робочого столу.
У рядку "комп'ютер” потрібно вказати ip-адресу та порт сервера до якого Ви хочете підключитися у форматі: “IP_ADDRESS: PORT“.
Ip-адреса, порт підключення та інші доступи приходять Вам на контактну пошту.
Якщо Ви вказали правильну ip-адреса у Вас з'явиться наступне вікно:
Тут потрібно ввести свій логін та пароль. Після цього натиснути "ОК".
Після установки Windows Server Вам доступна тільки один обліковий запис - Адміністратор. Але найчастіше сервер потрібен для одночасної роботи кількох людей. У таких випадках в систему необхідно додати додаткових користувачів - за умови, що у вас вже налаштований термінальний сервер і підключено необхідну кількість RDP-ліцензій. Для початку встановіть з'єднання з сервером по RDP під користувачем Адміністратор.
У Windows Server в консоль Управління комп'ютером можна перейти з контекстного меню при натисканні правою кнопкою миші по меню Пуск:
В консолі Управління комп'ютером виберіть розділ Локальні користувачі та групи (1), потім Користувачі (2), Додаткові дії (3), Новий користувач (4):
У формі додавання нового користувача вкажіть ім'я облікового запису англійською або будь-якою іншою мовою (воно буде використовуватись для входу до системи). Опціонально можете вказати повне ім'я та опис користувача. Далі введіть пароль нового користувача, дотримуючись вимог безпеки та складності пароля – від 8 символів, 1 велика літера, 1 маленька, 1 спецсимвол. Потім підтвердьте пароль.
Опцію “Вимагати зміни пароля при наступному вході в систему” можете вимкнути та додати “Термін дії пароля не обмежений“, якщо не бажаєте міняти пароль кожні півтора місяці:
Двічі натискаємо мишкою по імені створеного користувача (1), вибираємо вкладку Членство в групах (2), кнопка Додати (3), Додатково (4):
Натискаємо Пошук (5), знаходимо і вибираємо групу Користувачі віддаленого робочого стола (6), підтверджуємо ОК (7):
Двічі підтверджуємо свій вибір кнопками ОК (8), (9):
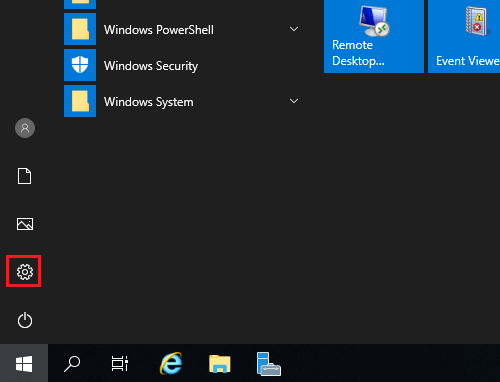


Відкриваємо меню Пуск і клацаємо по значку користувача, у меню вибираємо “Змінити настройки облікового запису”.
У вікні, що відкрилося "Параметри" обираємо "Параметри входу", а в секції Пароль клацаємо по кнопці Змінити.
У новому вікні, вказуємо поточний пароль та клацаємо по кнопці Далі.
Вікно оновиться та запросить новий пароль, його підтвердження та підказку до пароля. Клацаємо по кнопці далі. У результаті, клацаємо по кнопці Готово. Наступний вхід до системи буде відбуватися під новим паролем.
Крок №1
Крок №2


Відкрийте App Store на вашому Mac і знайдіть додаток Microsoft Remote Desktop. Встановіть його та запустіть.
Після запуску програми натисніть кнопку «Додати ПК», щоб розпочати налаштування нового підключення до сервера.
У вікні, введіть IP-адреса вашого сервера у полі PC name. Після цього натисніть кнопку "Add" так ви збережете налаштування підключення.
У списку з'явиться нове підключення. Клацніть на ній, щоб ініціювати з'єднання.
При підключенні з'явиться вікно для введення облікового запису. Введіть логін и пароль від вашого Windows-сервера, потім натисніть Continue (або "Продовжити").
Якщо з'явиться вікно із запитом на довіру до сертифіката, натисніть Continueприйняти його.
Після цього ви будете підключені до віддаленого сервера через RDP з Mac.
Основні відмінності – це наявність нових механізмів оптимізації.
Вимоги до ресурсів сервера. Підключення по RDP на стандартний порт 3389 часто стає мішенню атак - особливо якщо сервер доступний з Інтернету. Щоб зменшити ризик, можна змінити порт підключення.
1. Безпека:
Порт 3389 відомий зловмисникам. Змінивши його, ви ускладнюєте завдання автоматизованим сканерам та ботам.
2. Менше «шуму» в логах:
Атаки на стандартний порт залишають багато записів у системних журналах, заважаючи виявляти реальні загрози.
3. Менше навантаження:
Знижується кількість невдалих підключень, що розвантажує сервер та спрощує адміністрування.
4. Підвищена приватність:
Неочевидний порт ускладнює пошук сервера.
5. Зручність під час роботи з кількома серверами:
Різні порти дозволяють швидко перемикатися між машинами без конфліктів.
reg add "HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp" /v "PortNumber" /t REG_DWORD /d 50000 /f; netsh advfirewall firewall add rule name="RDP-Port" protocol=TCP localport=50000 action=allow dir=IN; net stop TermService /y; net start TermService;Попередні умови
Перед створенням нового клієнта переконайтеся, що:
C:\EasyRSA
Крок 1. Запустіть Easy-RSA
Відкрийте:
C:\EasyRSA\EasyRSA-Start.bat
від імені адміністратора.
Після відкриття консолі перейдіть до робочого каталогу:
cd /c/EasyRSA
Крок 2. Завантажте параметри Easy-RSA
Виконайте команду:
. ./vars
Крок 3. Створіть сертифікат нового клієнта
Для кожного користувача необхідно використати унікальне ім'я.
Наприклад, для користувача client1:
./easyrsa --tmp-dir="C:/EasyRSA/tmp" build-client-full client1 nopass
або, якщо необхідно захистити закритий ключ паролем:
./easyrsa --tmp-dir="C:/EasyRSA/tmp" build-client-full client1
На запит: «Type the word 'yes' to continue, or any other input to abort. Confirm requested details:‘
Дайте відповідь: “yes”
На запит: “Enter pass phrase for C:/EasyRSA/pki/private/ca.key:”
Введіть пароль сертифіката CA, який було надано окремо!
Після успішного виконання будуть створені:
Сертифікат клієнта
C:\EasyRSA\pki\issued\client1.crt
Закритий ключ
C:\EasyRSA\pki\private\client1.key
Крок 4. Підготуйте файли клієнта
Для кожного нового користувача використовуються:
C:\EasyRSA\pki\ca.crt
C:\EasyRSA\pki\issued\client1.crt
C:\EasyRSA\pki\private\client1.key
C:\EasyRSA\pki\ta.key
Файл ta.key є спільним для всіх клієнтів.
Крок 5. Створіть конфігураційний файл клієнта
Створіть файл:
client1.ovpn
з наступним вмістом:
client dev tun proto udp4 remote 1194 nobind persist-key persist-tun remote-cert-tls server tls-version-min 1.2 tls-crypt [inline] data-ciphers AES-256-GCM:AES-128-GCM auth SHA256 verb 3 ... ... ... ...
Замість … необхідно вставити вміст файлів:
| Блок | Файл |
| <ca> | ca.crt |
| <cert> | client1.crt |
| <key> | client1.key |
| <tls-crypt> | ta.key |
Після цього користувачеві достатньо передати лише один файл client1.ovpn.
Крок 6. Підключення користувача
Передайте користувачеві файл:
client1.ovpn
Після імпорту файлу до Tunnelblick (MacOS) або OpenVPN Connect (Windows, Android) користувач зможе підключатися до VPN.
./easyrsa revoke client1Після цього створіть новий список відкликаних сертифікатів:
./easyrsa gen-crlСкопіюйте новий файл: C:\EasyRSA\pki\crl.pem у каталог конфігурації OpenVPN Server, замінивши старий файл. Потім перезапустіть службу OpenVPN:
Restart-Service OpenVPNServiceПісля перезапуску відкликаний сертифікат більше не можна використовувати для підключення.
Щоб переглянути список виданих сертифікатів, виконайте:
ls pki/issued
або в командному рядку Windows:
dir C:\EasyRSA\pki\issued
У списку будуть відображені всі створені клієнти, наприклад:
client1.crt alex.crt office.crt macbook.crt iphone.crt
Важливо!
Файли нижче створюються лише один раз при початковому налаштуванні OpenVPN Server і не перевипускаються під час створення нових користувачів.
ca.crt ca.key server.crt server.key ta.key
Для кожного нового клієнта створюються лише:
client.crt client.key
(Де client - ім'я конкретного користувача).
Інструкція дозволяє змінити пароль локального користувача Windows Server за допомогою стандартного оснащення керування користувачами.
Підходить для Windows Server 2016/2019/2022/2025.
Крок 1. Відкрийте керування локальними користувачами
Натисніть комбінацію клавіш Win + R , введіть команду:
lusrmgr.mscНатисніть Enter .
Крок 2. Відкрийте список користувачів
У лівій частині вікна відкрийте:
Локальні користувачі та групи → Користувачі
Крок 3. Виберіть користувача
У правій частині вікна клацніть правою кнопкою миші потрібного користувача та виберіть:
«"Задати пароль ..."»
Крок 4. Встановіть новий пароль
У вікні, що з'явилося «Завдання пароля» введіть новий пароль у поля:
«"Новий пароль"» и «Підтвердження» .
Крок 5. Застосуйте зміни
Натисніть кнопку OK .
Пароль користувача буде змінено.
💡 Додатково:
Також можна змінити пароль користувача через командний рядок або PowerShell від імені адміністратора:
net user Ім'я користувача Новий пароль
⚠️ Важливе зауваження.
Після зміни пароля всі активні сесії RDP можуть вимагати повторного входу.
Використовуйте складні паролі завдовжки не менше 12 символів.
Як потрапити до особистого кабінету клієнта? Спершу заходимо на сайт https://sidata.com.ua праворуч вгорі навпроти меню знаходимо кнопку “Мій кабінет".
Перейшовши за посиланнямМій кабінет” https://my.sidata.com.ua побачимо стартову форму входу/реєстрації. Натискаємо посилання “Реєстрація”
Заповнюємо реєстраційну форму, обов'язкові поля позначені символом *:
На вказаний email прийде посилання для активації Вашого облікового запису – перейдіть за посиланням для активації.
Перейшовши за посиланнямМій кабінет” https://my.sidata.com.ua побачимо стартову форму входу/реєстрації. Натискаємо посилання “Вхід”
Натискаємо "Увійти в білінг"
Перейшовши за посиланнямМій кабінет” https://my.sidata.com.ua побачимо стартову форму входу/реєстрації. Натискаємо посилання “Забули пароль?”

Виконавши авторизацію в “Мій кабінет” https://my.sidata.com.ua вибираємо праворуч зверху піктограму користувача.
Вибираємо бажану послугу та натискаємо кнопку “Придбати”
Оформляємо замовлення (крок 1)
Вибираємо бажаний термін оплати та розмір знижки.
Вводимо промо кодякщо є (крок 2)
Додаємо бажані коментарі (Операційна система, геолокація) (крок 3)
та підтверджуємо угоду про персональні дані.
Замовлення успішно сформовано!
Далі доступні варіанти:
1) Замовлення з додатковою консультацією спеціаліста або тестовим періодом
2) Можете оплатити замовлення з банківської картки онлайн і відразу отримати послугу
3) Можете завантажити рахунок на оплату за безготівковим розрахунком
Виконавши авторизацію в “Мій кабінет” https://my.sidata.com.ua можемо також побачити розділи:
Рахунки
Товари
Тикети
Створити новий тикет
Додайте тикет і наші спеціалісти оперативно проконсультують та знайдуть вирішення Вашого питання!
FTP-сховище - це спеціальний файловий простір на віддаленому сервері, куди можна завантажувати, зберігати та передавати файли через інтернет. По суті, це ваше особисте сховище, до якого можна підключатися з комп'ютера, сервера або програми для обміну файлами.
На відміну від звичайних хмарних сервісів, FTP-сховище призначене насамперед передачі великих файлів і автоматичного обміну даними між системами.
Для чого використовують FTP-сховище
Передача великих файлів
Можна надсилати архіви, бази даних, відео та інші великі файли, які неможливо надіслати електронною поштою.
Обмін файлами з клієнтами та партнерами
Ви можете створити окремі доступи та папки для різних користувачів.
Зберігання резервних копій
FTP-сервер часто використовують для автоматичного зберігання backup-копій сайтів та систем.
Автоматична передача даних
Багато програм та сервісів можуть автоматично завантажувати або завантажувати файли з FTP-сервера.
Простими словами
FTP-сховище - це надійне місце в інтернеті для зберігання та передачі великих файлів, яке зручно використовувати як для особистих завдань, так і для бізнесу.
Так, FTP-сховище призначене для передачі великих файлів та архівів. На відміну від електронної пошти або звичайних хмарних сервісів, зазвичай немає жорстких обмежень на розмір одного файлу — все залежить тільки від обсягу вашого сховища.
Ви можете передавати:
великі архіви та проекти
резервні копії сайтів та баз даних
відеофайли та медіа
програмні зборки та оновлення
FTP-сервер дозволяє швидко та надійно завантажувати файли великого розміру, а також автоматично продовжувати передачу, якщо з'єднання було перервано.
Головна відмінність - FTP призначений для прямої та швидкої передачі файлів, особливо великих обсягів даних.
Звичайні хмарні сервіси (наприклад Google Drive або Dropbox) більше підходять для спільної роботи з документами, тоді як FTP частіше використовують для технічних та робочих завдань.
Передача великих файлів
FTP дозволяє передавати дуже великі файли та архіви без обмежень, які часто є у хмарних сервісах.
Автоматизація
FTP можна підключати до сайтів, серверів та програм для автоматичного завантаження та завантаження файлів.
Зручно для бекапів
FTP часто використовують для зберігання резервних копій сайтів, баз даних та проектів.
Прямий доступ до файлів
Файли можна передавати безпосередньо між серверами, без завантаження на комп'ютер.
Простими словами:
Хмарні послуги зручні для роботи з документами та обміну файлами між людьми, а FTP — для швидкої передачі та зберігання великих даних між системами та серверами.
FTP/SFTP-сховище SIDATA можна підключити до Windows як окремий мережевий диск, наприклад Z:. Після підключення файли будуть доступні через звичайний Провідник Windows.
Для простого підключення FTP, FTPS або SFTP сховища рекомендуємо використовувати програму RaiDrive. Вона дозволяє підключити віддалене сховище як звичайний диск із вибраною літерою.
Для SFTP:
Сервер: адреса FTP-сховища Порт: 22 Ім'я користувача: логін сховища Пароль: пароль користувача
Для FTP або FTPS:
Сервер: адреса FTP-сховища Порт FTP/Explicit FTPS: 21 Порт Implicit FTPS: зазвичай 990 Ім'я користувача: логін сховища Пароль: пароль користувача
Після підключення сховище з'явиться у розділі Цей комп'ютер як окремий диск.
Тип підключення: SFTP Host / Server: адреса сервера Port: 22 Username: ім'я користувача Password: пароль Drive letter: Z:
SFTP працює через захищене SSH-з'єднання. Цей варіант рекомендується використовувати замість звичайного незашифрованого FTP.
У програмі підключення виберіть один із варіантів:
Windows дозволяє додати звичайний FTP-сервер як мережеве розташування, але не як повноцінний диск із літерою.
ftp://ftp.example.com
Вбудовані засоби Windows не підтримують підключення SFTP і зазвичай не підходять для FTPS. Також таке розташування не отримує букви диска і може некоректно працювати з деякими програмами.
Так. WinSCP підтримує FTP, FTPS та SFTP і підходить для завантаження, скачування та синхронізації файлів. Однак стандартно WinSCP не створює повноцінний мережевий диск із літерою у Провіднику Windows.
Для підключення SFTP як мережного диска можна встановити:
Після встановлення відкрийте підключення мережного диска та вкажіть адресу:
\\sshfs\username@server
Для підключення до кореневої папки користувача можна використовувати:
\\sshfs.r\username@server
Перевірте такі параметри:
Так. У RaiDrive, NetDrive та аналогічних програмах можна увімкнути автоматичне підключення диска після входу користувача до Windows. Логін та пароль буде збережено у програмі підключення.
Так, але швидкість роботи залежить від швидкості інтернет-з'єднання, розміру файлів та вибраної програми підключення.
Не рекомендується безпосередньо запускати з FTP/SFTP-диска бази даних, віртуальні машини або програми, які постійно змінюють велику кількість файлів. Для таких завдань краще спочатку копіювати дані на локальний диск.
Для підключення використовуйте адресу сервера, порт, ім'я користувача та пароль, зазначені у параметрах Вашої послуги. Для безпечної передачі даних рекомендуємо вибирати протокол SFTP або FTPS.
| Печиво | Тривалість | Опис |
|---|---|---|
| cookielawinfo-checkbox-analytics | 11 місяців | Це cookie is set by GDPR Cookie Consent plugin. Cookie використовується як продукт, який призначений для cookies в категорії "Analytics". |
| cookielawinfo-checkbox-functional | 11 місяців | Cookie is set by GDPR cookie належать до запису user consent для cookies в категорії "Functional". |
| cookielawinfo-checkbox-necessary | 11 місяців | Це cookie is set by GDPR Cookie Consent plugin. Cookies використовується для збереження користувача, який призначений для cookies в категорії "Necessary". |
| cookielawinfo-checkbox-others | 11 місяців | Це cookie is set by GDPR Cookie Consent plugin. Cookie використовується як продукт, який призначений для cookies в категорії "Other. |
| cookielawinfo-checkbox-performance | 11 місяців | Це cookie is set by GDPR Cookie Consent plugin. Cookie використовується як продукт, який призначений для cookies в категорії "Performance". |
| viewed_cookie_policy | 11 місяців | Cookie є встановленим на GDPR Cookie Консультуючий інструмент і використовується в магазині, який або не є користувачем, який призначений для використання cookies. It does not store any personal data. |